Ein Computercluster besteht aus mehreren miteinander verbundenen Servern, die als eine einzige Rechenressource fungieren. Diese Architektur, die lange Zeit auf Forschungslabore und spezialisierte Rechenzentren beschränkt war, hat sich in Unternehmen durchgesetzt, um wachsende Arbeitslasten zu bewältigen. Doch die Kriterien, die einen leistungsfähigen Cluster definieren, haben sich geändert: Rohleistung allein reicht nicht mehr aus, wenn auch Anforderungen an Konformität, Nachverfolgbarkeit und Datensouveränität gestellt werden.
Cluster und Konformität im Jahr 2026: Was die KI von Unternehmensarchitekturen verlangt
Die Bereitstellung eines Serverclusters zur Schulung eines KI-Modells oder zur Durchführung von Echtzeitinferenzen ist nicht mehr nur eine technische Entscheidung. Unternehmen, die mit sensiblen Daten (Gesundheit, Finanzen, öffentlicher Sektor) arbeiten, müssen nun nachweisen, dass ihre Infrastruktur Sicherheits- und Governance-Standards erfüllt, die überprüfbar sind.
Laut einer Analyse von OneSourceCloud, die im August 2026 veröffentlicht wurde, werden Cluster unter dem Gesichtspunkt der operativen Konformität bewertet, mit Anforderungen an Prüfungsnachweise und detaillierte Nachverfolgbarkeit für jeden Knoten. Die Sicherheit von Kubernetes-Clustern wird beispielsweise als Thema kontinuierlicher Governance behandelt und nicht mehr als einfacher Schritt bei der Bereitstellung, so VMware.
Um die Definition des Clusters in der Informatik zu vertiefen und die Schritte zur Implementierung zu verstehen, erläutern technische Ressourcen die Netzwerk-, Hardware- und Softwarevoraussetzungen, die den Erfolg eines Clustering-Projekts bestimmen.
Diese Veränderung verwandelt den Cluster in ein Objekt der Konformität ebenso wie der Leistung. Ein schlecht dokumentierter Cluster ohne zentralisierte Zugriffsprotokolle oder Verschlüsselungspolitik pro Knoten wird zu einem regulatorischen Risiko, bevor er ein technisches Risiko darstellt.
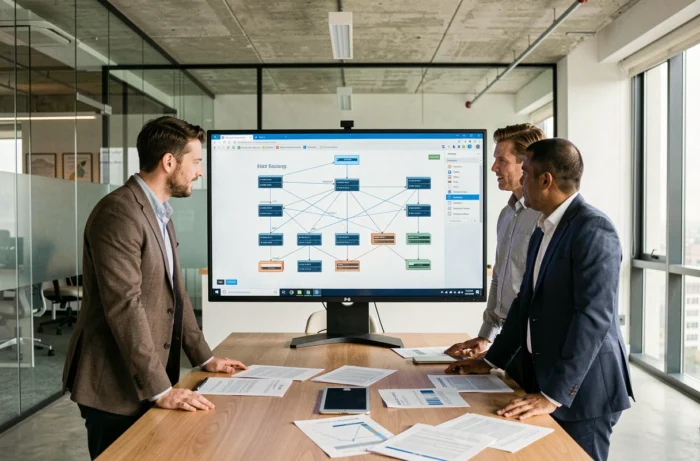
Vergleich der Clusterarchitekturen je nach Anwendungsfall im Unternehmen
Nicht alle Cluster erfüllen die gleichen Bedürfnisse. Die Wahl zwischen hoher Verfügbarkeit, paralleler Verarbeitung oder containerisierter Orchestrierung hängt von der Zielarbeitslast und dem gewünschten Kontrollniveau ab.
| Cluster-Typ | Hauptanwendungsfall | Unterscheidungsmerkmal | Hauptbeschränkung |
|---|---|---|---|
| Hohe Verfügbarkeit (HA) | Kritische Anwendungen (ERP, Transaktionsdatenbanken) | Automatisches Failover zwischen Backup-Knoten | Kosten der Hardware-Redundanz |
| HPC (High Performance Computing) | Wissenschaftliche Simulation, Finanzmodellierung | Parallele Verarbeitungskraft auf Tausenden von Knoten | Energieverbrauch und Kühlung |
| Verwaltetes Kubernetes | Microservices, KI-Inferenz, kontinuierliche Bereitstellung | Automatisierte Orchestrierung, dynamische Skalierung | Komplexität der Multi-Cluster-Governance |
| Data/Analytik-Cluster | Datenseen, ETL-Pipelines, Echtzeitanalysen | Automatisierte Wartung der Knoten | Abhängigkeit vom Cloud-Anbieter |
Verwaltete Kubernetes-Cluster und Data/Analytik-Cluster teilen einen gemeinsamen Trend: Automatisierte Wartung wird zum Standard in Produktionsumgebungen, wie Microsoft Learn hervorhebt. Sicherheitsupdates, Lastenausgleich zwischen Knoten und der Austausch fehlerhafter Knoten erfolgen in den ausgereiftesten Angeboten ohne manuelle Eingriffe.
Was diese Tabelle nicht zeigt
Die Grenze zwischen diesen Kategorien verschwimmt. Ein Kubernetes-Cluster kann sowohl als HPC-Infrastruktur für das Training von Modellen als auch als Grundlage für Hochverfügbarkeits-APIs für Inferenz dienen. Der Cluster ist nicht mehr “Rechen-” oder “Server-“, sondern ein integrierter Orchestrierungsbaustein in verwalteten Angeboten, so die Analysen von Blue und Microsoft Learn, die im August 2026 veröffentlicht wurden.
Souveränität und Latenz: Die beiden Kriterien, die die Wahl eines Clusters neu definieren
Der Markt für Unternehmens-KI-Infrastrukturen drängt Cluster zu einem doppelten Imperativ, den die bloße Rechenleistung nicht löst.
Laut Astute Analytica <strong verschiebt sich die Nutzung von Clustern hin zu Unternehmens-KI-Lasten mit erhöhten Anforderungen an Souveränität und Latenz. Konkret bedeutet dies, dass europäische Unternehmen, die Sprach- oder Computer Vision-Modelle bereitstellen, nach Clustern suchen, die im nationalen Hoheitsgebiet gehostet werden, mit vertraglichen Garantien zur physischen Standort der Knoten und zum Datentransit.
Die Latenz hingegen bestimmt die Lebensfähigkeit von Echtzeitanwendungen. Ein Servercluster, der zwischen zwei entfernten Rechenzentren verteilt ist, kann geografische Redundanz bieten, jedoch auf Kosten einer Reaktionszeit, die mit kontinuierlicher Inferenz unvereinbar ist. Architekturen, die die Nähe der Knoten an einem Standort priorisieren, gewinnen in Bezug auf Latenz, verlieren jedoch an Resilienz bei einem lokalisierten Vorfall.
- Die Souveränität erfordert die Überprüfung, dass jeder Knoten des Clusters in einer Gerichtsbarkeit gehostet wird, die mit den geltenden Vorschriften (DSGVO, branchenspezifische Vorschriften) kompatibel ist.
- Die Latenz hängt von der Netzwerk-Topologie zwischen den Knoten ab: Ein Cluster, das in einem Rechenzentrum co-lokalisiert ist, bietet deutlich niedrigere Kommunikationszeiten zwischen den Knoten als ein verteiltes Cluster.
- Der Kompromiss zwischen geografischer Resilienz und Netzwerkleistung muss projektweise entschieden werden, abhängig von der Kritikalität der Anwendung.
Governance von Kubernetes-Clustern: Audit, Sicherheitsrichtlinien und Lebenszyklus
Kubernetes hat sich als das dominierende Orchestrierungssystem für containerisierte Cluster etabliert. Diese massive Akzeptanz hat einen Nebeneffekt: Die Angriffsfläche eines schlecht konfigurierten Kubernetes-Clusters ist erheblich.
VMware hat im August 2026 ein Paket von Sicherheitsrichtlinien für den Kubernetes-Dienst von vSphere veröffentlicht, das darauf abzielt, Compliance-Regeln bereits bei der Erstellung des Clusters anzuwenden. Der Ansatz besteht darin, Sicherheitskontrollen in den Lebenszyklus des Clusters zu integrieren, nicht nur während des jährlichen Audits.
Die Punkte, auf die man achten sollte, betreffen die Verwaltung von Geheimnissen (API-Schlüssel, Zertifikate), die Netzwerktrennung zwischen den Namespaces und die Nachverfolgbarkeit administrativer Aktionen auf jedem Knoten. Ein Cluster, der keine Änderungen an der Konfiguration seiner Knoten protokolliert, kann ein Compliance-Audit nicht bestehen, unabhängig vom Referenzrahmen (ISO 27001, SOC 2, branchenspezifische Vorschriften).
Automatisierung bedeutet nicht Abwesenheit von Kontrolle
Die Angebote für verwaltete Cluster automatisieren die Bereitstellung und Aktualisierung der Knoten. Diese Automatisierung reduziert menschliche Fehler, verlagert jedoch die Verantwortung auf die anfängliche Konfiguration der Richtlinien. Ein automatisierter Cluster ohne korrekt definierte Sicherheitsrichtlinien verbreitet Fehler schneller als ein manuell verwalteter Cluster.
Die Speicherung von Daten innerhalb des Clusters folgt derselben Logik. Die an die Knoten angehängten persistenten Volumes müssen verschlüsselt, je nach Kritikalität repliziert und ihr Lebenszyklus muss dem der Anwendungen folgen, die sie bedienen.
Die Entwicklung von Clustern in Unternehmen folgt einem klaren Verlauf: Die Rechenleistung bleibt die Grundlage, aber Konformität, Datensouveränität und gesteuerte Automatisierung sind die drei Dimensionen, die die Lebensfähigkeit eines Clustering-Projekts für KI-Lasten bestimmen. Ein leistungsfähiger Cluster, der ein Sicherheitsaudit nicht besteht, hat keinen Platz mehr in der Produktion.